為什麼網站安全如此重要
安全威脅並非 WordPress 網站獨有。每個平台——無論是專有平台還是開源平台——都在不斷遭受攻擊。
幸運的是,WordPress 社群提供了許多解決方案來簡化網站安全。以下是保護您的 WordPress 網站免受潛在威脅的關鍵步驟。
保護 WordPress 網站的 12 種方法
為了減少漏洞和惡意活動,每個 WordPress 使用者都應該實施這 12 種方法來加強其網站的安全性。遵循這些最佳做法將有助於防禦日常駭客攻擊。讓我們更深入地探討每一個。
1. 啟用 HTTPS/SSL
目前大多數網站都使用 HTTPS。如果您的網站尚未使用 HTTPS,請諮詢您的託管服務提供者以新增免費的 SSL 憑證。
只需將您的 WordPress 網站 URL 設定為 https://.
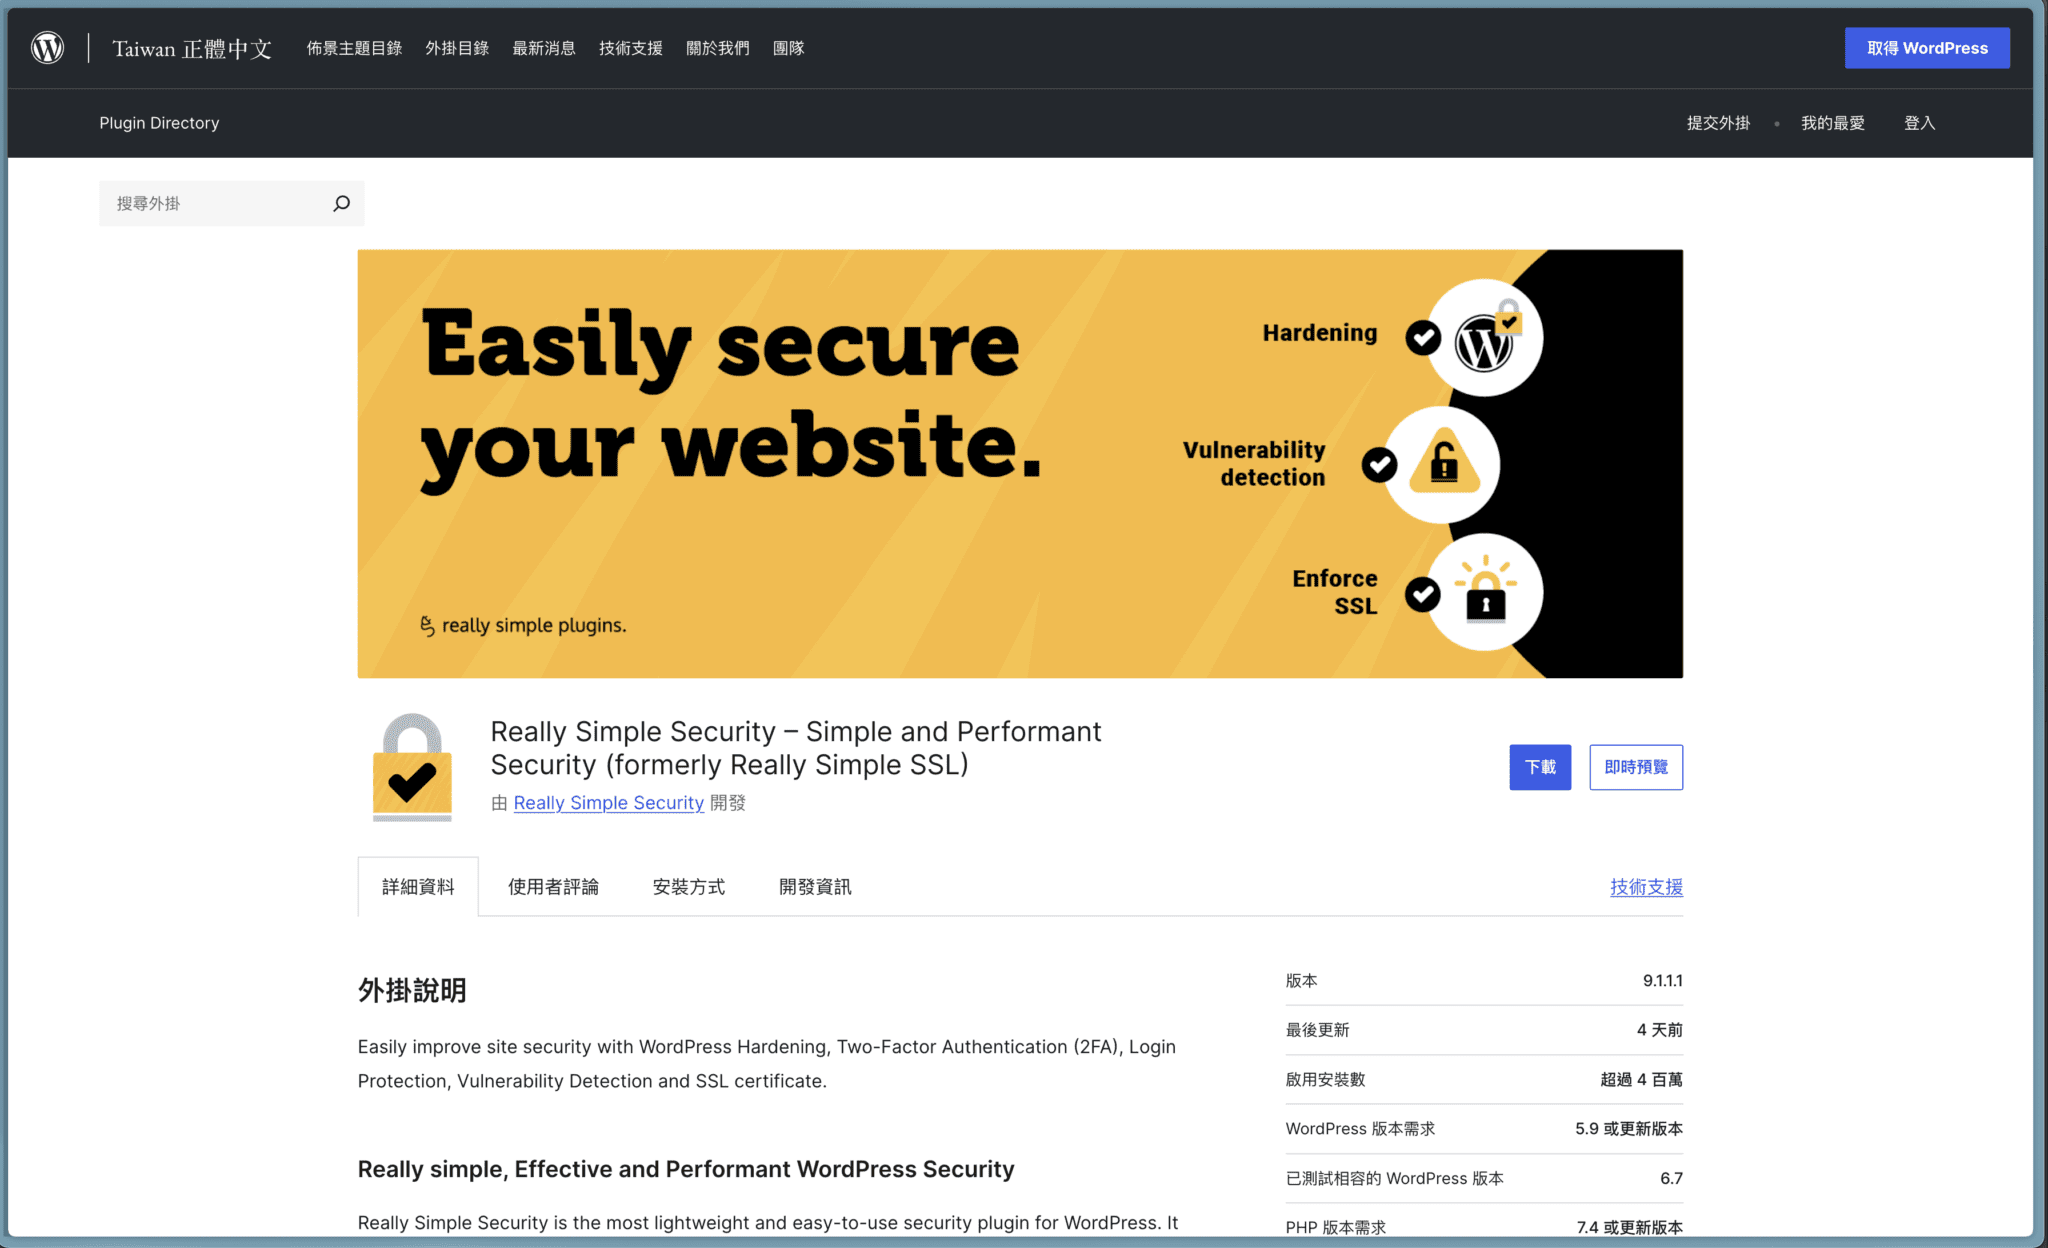
如果你要將網站從 HTTP 升級到 HTTPS,Really Simple SSL 外掛(已被超過 400 萬個網站使用)是一個很好的解決方案。它能簡化 HTTPS 轉換過程,自動處理重導向及其他相關設定。
Really Simple SSL 也能透過新增安全鎖定選項來防止 點擊劫持(Clickjacking) 和 跨網站請求偽造(CSRF)攻擊。
安裝 SSL 憑證很簡單!許多主機商都提供免費 SSL 憑證,而且 Google 也將 HTTPS 視為排名因素之一。
切換到 HTTPS 後,請確保沒有混合內容問題(例如指向腳本、圖片或影片的 HTTP 不安全連結)。
2. 選擇高安全性代管服務供應商
選擇安全的託管服務提供者對於確保您的 WordPress 網站安全運行至關重要。以下是一些主要考慮因素:
- 代管 WordPress 主機: 選擇專門針對 WordPress 優化的提供者以增強效能和安全性。
- SSL 支援: 確保主機支援 SSL 加密,以便在您的網站和訪客之間安全地傳輸資料。
- Web 應用程式防火牆 (WAF): 內建 WAF 的託管服務提供者有助於偵測和阻止常見攻擊。
- 自動備份和還原: 檢查主機是否提供自動備份和還原功能。
- 強化登入安全措施: 選擇支援雙重驗證(2FA)及登入失敗監控的服務提供商。
- 定期安全掃描和監控: 確保提供者提供定期的安全掃描並針對潛在問題發出警報。
- 最新的 PHP 與 MySQL 支援: 主機提供商應支援最新版本的PHP 和 MySQL,以確保安全性與效能表現。
- 可靠的客戶支援: 選擇具有優質客戶支援的主機,以便快速排除故障。
- 使用者評論: 閱讀客戶評論以評估現實世界的安全性和效能可靠性。
您對代管服務提供者的選擇取決於您的預算和具體要求,因此請仔細評估不同的選項。
3. 使用安全的管理員使用者名稱
大多數暴力攻擊會針對 WordPress 登入頁面,利用預設使用者名稱 「admin」 進行攻擊。
常見攻擊方法:
- 暴力攻擊: 自動化軟體透過組合不同的單字、字母和數字來猜測密碼。
- 字典攻擊: 駭客使用常用密碼來嘗試取得存取權限。
許多這類攻擊都假設使用者名稱為 「admin」。
更改管理員使用者名稱是一個簡單但有效的安全強化措施。此外,你還可以使用 Wordfence 安全性外掛,設定防火牆規則,阻擋使用「admin」登入的嘗試。
4.更改 WordPress 登入 URL

保護登入頁面最簡單的方法之一,就是使用 WPS Hide Login 外掛(已超過 100 萬次安裝)來變更登入網址。
這款輕量級外掛不會修改 WordPress 核心文件,而是透過新增重寫規則來攔截登入頁面的請求。
5. 強制使用高強度密碼
請勿使用弱強度密碼,特別是管理員使用者。
即使權限較低的使用者(例如訂閱者)也可能被利用作為攻擊的入口點。
推薦使用高強度密碼的安全外掛:
- iThemes Security:(超過 100 萬用戶)強制使用高強度密碼並支援雙重驗證(2FA)。
- Wordfence Security: 提供密碼策略,可強制使用高強度密碼。
6. 保持外掛和主題更新
定期更新有助於修復安全漏洞。如果不及時更新軟體,你的網站將成為容易被攻擊的目標。
雖然大多數更新都能順利進行,但在少數情況下,更新可能會與其他外掛或佈景主題發生衝突。
安全性更新的最佳策略:
- 使用測試站在正式網站更新前先進行測試。
- 在更新前備份網站,以便在發生問題時能夠還原。
7. 盡量減少外掛的使用
每個附加外掛都會增加安全漏洞的可能性。
安裝過多外掛可能會降低網站效能,並增加外掛之間的衝突風險。
謹慎規劃外掛使用,選擇多功能外掛,以避免不必要的安裝。
8. 實施雙重認證 (2FA)
雙重驗證(2FA)需要在登入前完成兩個驗證步驟:
- 使用者名稱和密碼。
- 第二種身份驗證方法(例如來自身份驗證器應用程式的程式碼)。
推薦的2FA插件:
- WP 2FA: 支援 Google Authenticator、Authy、電子郵件 OTP 和推播通知。
- 與 Authenticator、Authy、1Password 和 FreeOTP 搭配使用。 Works with Authenticator, Authy, 1Password, and FreeOTP.
9.新增增強安全性的程式碼片段
為了強化網站安全性,你可以在 functions.php 檔案中加入自訂程式碼片段,或使用自訂外掛來實現。
例子:
- 隱藏 WordPress 版本:
remove_action('wp_head', 'wp_generator');- 限制登入錯誤訊息:
function limit_login_errors() {
    return "Login failed. Please try again.";
}
add_filter('login_errors', 'limit_login_errors');
- 強制全站使用 HTTPS:
if (!is_ssl()) {
    add_filter('wp_redirect', function ($location) {
        return str_replace('http://', 'https://', $location);
    }, 10, 2);
}- 停用 XML-RPC:
add_filter('xmlrpc_enabled', '__return_false');提示: 在修改任何程式碼之前,請務必先備份網站。
10. 安裝WordPress安全外掛
推薦的安全外掛:
- Sucuri Security: 掃描惡意程式並提供防火牆選項(付費版包含防火牆保護)。
- Jetpack Protect:(由 Automattic 開發)每日掃描 WordPress 核心、外掛和佈景主題中的惡意程式。
- Wordfence Security:(超過 400 萬次安裝)充當防火牆,阻擋機器人與駭客攻擊,並強制執行雙重驗證(2FA)。
- iThemes Security: 全方位安全外掛,可掃描安全漏洞並阻擋可疑活動。
11. 檢查你的PHP版本
使用過時的 PHP 版本會讓您的網站面臨安全風險。
PHP 安全性的最佳策略:
- 檢查 PHP 的生命週期終止 (EOL) 狀態: 確保您的 PHP 版本仍在接收安全性更新。
- 使用最新的穩定 PHP 版本: 新版本具有更高的安全性和效能。
- 檢查 WordPress 相容性: 確保您的 PHP 版本與您的 WordPress 設定相容。
12. 掃描線上漏洞
使用這些工具來檢查漏洞或確定您的網站是否已被駭客入侵:
- Sucuri SiteCheck: 掃描惡意程式和安全問題。
- Google Safe Browsing: 檢查 Google 是否將你的網站標記為安全風險。
- JavaScript Vulnerability Scanner: 檢測易受攻擊的 JavaScript 使用情況。
確保 WordPress 的未來安全
無論使用何種 CMS,駭客都會不斷攻擊所有類型的網站。
由於 WordPress 是全球最受歡迎的 CMS,因此經常成為攻擊目標。不過,WordPress 擁有龐大的專注於安全的社群,這使其相比其他平台更具優勢。
透過遵循多層次安全策略、隨時關注安全趨勢,並定期掃描潛在威脅,你可以在瞬息萬變的數位環境中確保 WordPress 網站的安全。